


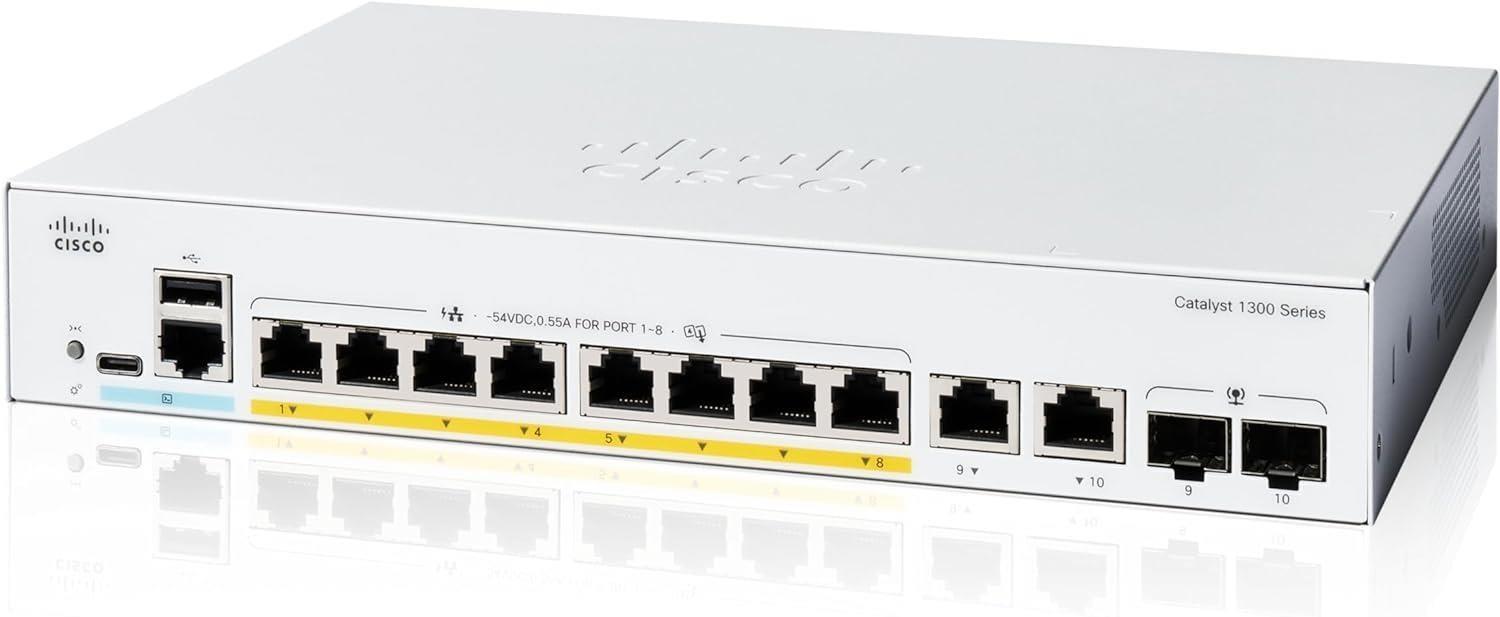
Cisco Catalyst stikalo C1300-8P-E-2G (8xGbE, 2xGbE/SFP combo, 8xPoE , 60W, brez ventilatorja)
simbolična fotografija
 Točke zvestobe: 23
472,08 €
386,95 € Brez DDV
Morda vam bo koristilo

TP-Link TL-SG1210PP Stikalo 6x GLAN/PoE , 2x GLAN/PoE , 1x SFP combo, 124W
Na zalogi 3 kos


MikroTik Cloud Router Switch CRS326-24G-2S IN, 800MHz CPU, 512MB RAM, 24xLAN, 2x SFP , vključno z Licenco L5
Na zalogi 20 kos

TP-Link OMADA stikalo ES208GP (8xGbE, 8xPoE , 64W, brez ventilatorja)
Na zalogi 1 kos

D-Link DGS-1210-10P 10-portno gigabitno stikalo Smart PoE, 8x GbE PoE , 2x SFP, PoE 65W, brez ventilatorja
Na zalogi 2 kos


Tenda TEG1024F - 22-port Gigabit Ethernet Switch + 2x Combo SFP/RJ45, 10/100/1000 Mbps, Fanless, Rackmount, Kov - Razpakirano
Na zalogi 1 kos

MERCUSYS stikalo MS105GP (5xGbE, 4xPoE , 65W, brez ventilatorja)
Na zalogi 4 kos

MERCUSYS stikalo MS106LP (6x100Mbps, 4xPoE , 40W, brez ventilatorja)
Na zalogi 1 kos

TP-Link Switch TL-SL1311P 8x LAN/PoE , 2x GLAN, 1x SFP , 65W
Na zalogi 3 kos

Tenda TEG1005M - 5x 10/100/1000 Mbps kovinsko stikalo, brez ventilatorja - brez ventilatorja, zaščita 6 kV
Na zalogi 1 kos

TP-Link SG3428XF Omada 24-portno upravljano stikalo SFP L2 s 4 režami 10GE SFP
Na zalogi 1 kos

TP-Link SG3428X-M2 Omada 24-portno upravljano stikalo 2,5GBASE-T L2 s 4 režami 10GE SFP
Na zalogi 1 kos


TP-Link LS105GP Stikalo 1x GLAN, 4x GLAN s PoE , 65W
Na zalogi > 20 kos

TP-Link LS106LP Stikalo 2x LAN, 4x LAN s PoE, 41W
Na zalogi 4 kos

TP-Link stikalo TL-SG105MPE Easy Smart, 5x GLAN, 4x PoE , 120W
Na zalogi 2 kos

TP-Link TL-SG1210MP Gigabitno stikalo 8xGLAN 2xGLAN Uplink 1xSFP PoE 123W
Na zalogi 3 kos

TP-Link TL-SG3210XHP-M2 JetStream 8-portno 2,5GBASE-T in 2-portno 10GE SFP upravljano stikalo L2 z 8-portnim PoE , OMADA SDN
Na zalogi 2 kos
Opis in parametri
Cisco Catalyst stikalo C1300-8P-E-2G
Komplet za montažo v stojalo ni vključen.
Cisco Catalyst serije 1300 so upravljana stikala za gigabitni ethernet na 3. sloju, namenjena malim in srednje velikim podjetjem ter podružnicam. Ta preprosta, prilagodljiva in varna stikala so idealna za postavitev zunaj ožičenja. Serija Catalyst 1300 deluje na prilagojeni programski opremi operacijskega sistema Linux z intuitivnim grafičnim vmesnikom, ki poenostavlja nastavitev omrežja, in naprednimi funkcijami, ki pospešujejo digitalno preobrazbo, medtem ko vseprisotna varnost ščiti ključne poslovne transakcije. Stikala serije 1300 zagotavljajo idealno kombinacijo cenovne dostopnosti in zmogljivosti za mala in srednje velika podjetja ter vam pomagajo ustvariti učinkovitejšo in bolje povezano delovno silo.
Strani izdelka:C1300-8P-E-2G| Uspešnost | |
| Preklopna zmogljivost in hitrost posredovanja (vsa stikala so žična in neblokirna) | |
| Zmogljivost v milijonih paketov na sekundo (mpps) (64-bajtni paketi) | 14.88 |
| Komutacijska zmogljivost v gigabitih na sekundo (Gbps) | 20.0 |
| Preklapljanje plasti 2 | |
| Protokol Spanning Tree (STP) | Podpora standardnemu drevesu raztezanja 802.1d
Hitra konvergenca s protokolom 802.1w (Rapid Spanning Tree Protocol [RSTP]), ki je privzeto omogočen. Več instanc razpredalnega drevesa z uporabo 802.1s (MSTP); podprtih je 8 instanc Spanning Tree Plus (PVST ); podprtih je 126 primerov. Rapid PVST (RPVST ); podprtih je 126 primerov |
| Združevanje pristanišč/agregiranje povezav | Podpora za protokol IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Do 8 skupin Do 8 vrat na skupino s 16 kandidatnimi vrati za vsako (dinamično) združevanje povezav 802.3ad |
| VLAN | Podpora za do 4093 VLAN-ov hkrati
VLAN na podlagi vrat in oznak 802.1Q, VLAN na podlagi MAC, VLAN na podlagi protokola, VLAN na podlagi podomrežja IP Upravljanje VLAN Zasebni VLAN z promiskuitetnimi, izoliranimi in skupnostnimi pristanišči Zasebni rob VLAN (PVE), znan tudi kot zaščitena vrata, z več povezavami Gostujoči VLAN, neavtentificiran VLAN Dinamično dodeljevanje VLAN prek strežnika RADIUS skupaj z avtentikacijo odjemalcev 802.1X VLAN opreme v prostorih stranke (CPE) Samodejni nadzor VLAN (ZDA) |
| Voice VLAN | Glasovni promet je samodejno dodeljen v VLAN, ki je namenjen glasu, in obdelan z ustreznimi stopnjami QoS. Protokol za odkrivanje glasovnih storitev (VSDP) omogoča namestitev glasovnih končnih točk in naprav za nadzor klicev v celotnem omrežju brez dotikanja. |
| Večpredstavnostni TV VLAN | Multicast TV VLAN omogoča, da se en sam multicast VLAN deli v omrežju, medtem ko naročniki ostanejo v ločenih VLAN-ih. Ta funkcija je znana tudi kot registracija večpredstavnostnega VLAN-a (Multicast VLAN Registration - MVR). |
| Prevajanje VLAN | Podpora za preslikavo VLAN ena na ena, pri kateri se uporabniške VLAN (C-VLAN) na robnem vmesniku preslikajo v VLAN ponudnika storitev (S-VLAN), prvotne oznake C-VLAN pa se nadomestijo z določenimi oznakami S-VLAN. |
| Q-in-Q | Omrežja VLAN transparentno prehajajo med omrežji ponudnikov storitev, hkrati pa ločujejo promet med strankami. |
| Selektivni Q-in-Q | Selektivni Q-in-Q je izboljšava osnovne funkcije Q-in-Q in na robnem vmesniku omogoča večkratno preslikavo različnih omrežij C-VLAN v ločena omrežja S-VLAN.
Selektivni Q-in-Q omogoča tudi konfiguracijo eternega tipa (Tag Protocol Identifier [TPID]) oznake S-VLAN. Podprto je tudi tuneliranje protokola Layer 2 prek Q-in-Q. |
| Splošni protokol za registracijo VLAN (GVRP)/Generični protokol za registracijo atributov (GARP) | GVRP in GARP omogočata samodejno širjenje in konfiguracijo VLAN v premostitveni domeni |
| Enosmerna povezava | UDLD spremlja fizične povezave in odkriva enosmerne povezave, ki so posledica nepravilnih |
| zaznavanje (UDLD) | napak v ožičenju ali kablih/priključkih, da se preprečijo zanke posredovanja in črno izločanje prometa v komutacijskih omrežjih. |
| Prenos DHCP na plasti 2 | Prenos prometa DHCP na strežnik DHCP v drugi VLAN; deluje z možnostjo 82 DHCP |
| protokol IGMP (Internet Group Management Protocol) različice 1, 2 in 3 snooping | IGMP omejuje promet večpredstavnostnega oddajanja, ki zahteva veliko pasovne širine, samo na prosilce; podpira 2000 skupin večpredstavnostnega oddajanja (podprto je tudi večpredstavnostno oddajanje za posamezen vir). |
| poizvedovalec IGMP | poizvedovalnik IGMP se uporablja za podporo domene večpredstavnostnega oddajanja snooping stikal na plasti 2, če ni usmerjevalnika za večpredstavnostno oddajanje. |
| Proxy strežnik IGMP | Pooblaščenec IGMP zagotavlja mehanizem za posredovanje večpredstavnostnega oddajanja na podlagi informacij o članstvu v IGMP, ne da bi bilo treba uporabljati bolj zapletene usmerjevalne protokole za večpredstavnostno oddajanje. |
| blokiranje v glavi vrstice (HOL) | Preprečevanje blokiranja HOL |
| Zaznavanje povratne zanke | Zaznavanje povratne zanke zagotavlja zaščito pred zankami s pošiljanjem paketov protokola zanke iz vrat, na katerih je omogočena zaščita pred zankami. Deluje neodvisno od STP |
| Sloj 3 | |
| Usmerjanje IPv4 | Usmerjanje paketov IPv4 s hitrostjo žice
Do 990 statičnih poti in do 128 vmesnikov IP |
| Usmerjanje IPv6 | Usmerjanje paketov IPv6 s hitrostjo žice |
| Vmesnik plasti 3 | Konfiguracija vmesnika 3. plasti na fizičnih vratih, vmesniku LAG, vmesniku VLAN ali vmesniku povratne zanke |
| Usmerjanje med domenami brez razredov (CIDR) | Podpora za CIDR |
| Informacijski protokol za usmerjanje (RIP) v2 | Podpora za RIP v2 za dinamično usmerjanje |
| Usmerjanje na podlagi politik (PBR) | Prilagodljiv nadzor usmerjanja za usmerjanje paketov na drug naslednji skok na podlagi seznama ACL (Access Control List) IPv4 ali IPv6. |
| Strežnik DHCP | Stikalo deluje kot strežnik IPv4 DHCP, ki zagotavlja naslove IP za več bazenov ali področij DHCP.
Podpora za možnosti DHCP |
| Prenos DHCP na 3. plasti | Prenos prometa DHCP med domenami IP |
| Prenos protokola UDP (User Datagram Protocol) | Prenos radiodifuznih informacij po domenah 3. sloja za odkrivanje aplikacij ali prenos paketov Bootstrap Protocol (BOOTP)/DHCP. |
| Varnost | |
| Protokol SSH (Secure Shell) | SSH je varen nadomestek za promet Telnet. SSH uporablja tudi protokol SCP (Secure Copy Protocol). SSH v1 in v2 sta podprta |
| Podpora SSL (Secure Sockets Layer) SSL: šifrira ves promet HTTPS, kar omogoča zelo varen dostop do grafičnega vmesnika za upravljanje v brskalniku v stikalu. | |
| IEEE 802.1X (vloga overitelja) | 802.1X: avtentikacija in obračunavanje RADIUS, MD5 hash, gostujoča VLAN, neavtentificirana VLAN, način enega/več gostiteljev ter ena/več sej
Podpira 802.1X na podlagi časa, dinamično dodeljevanje VLAN in preverjanje pristnosti MAC |
| Podpornik IEEE 802.1X | Stikalo je lahko konfigurirano tako, da deluje kot podpornik drugega stikala. To omogoča razširjen varen dostop na območjih zunaj kabelske omare (na primer v konferenčnih sobah). |
| Spletno preverjanje pristnosti | Spletna avtentikacija omogoča nadzor dostopa v omrežje prek spletnega brskalnika za vse gostiteljske naprave in operacijske sisteme. |
| STP Podatkovna enota protokola mostu (BPDU) | Varnostni mehanizem za zaščito omrežja pred neveljavnimi konfiguracijami. Vrata, ki so omogočena za BPDU Guard, se izklopijo, če je na njih prejeto sporočilo BPDU. S tem se preprečijo naključne topološke zanke. |
| STP Root Guard | preprečuje, da bi robne naprave, ki niso pod nadzorom skrbnika omrežja, postale korenska vozlišča STP. |
| STP varovanje povratne zanke | Zagotavlja dodatno zaščito pred zankami posredovanja na 2. plasti (zanke STP). |
| DHCP snooping | Filtrira sporočila DHCP z neregistriranimi naslovi IP in/ali iz nepričakovanih ali nezaupanja vrednih vmesnikov. To preprečuje, da bi se prevarantske naprave obnašale kot strežniki DHCP. |
| IP Source Guard (IPSG) | Ko je IPSG omogočen na vratih, stikalo filtrira pakete IP, prejete iz vrat, če izvorni naslovi IP paketov niso bili statično konfigurirani ali dinamično naučeni iz DHCP snoopinga. S tem se prepreči ponarejanje naslovov IP |
| Dinamični pregled ARP (DAI) | Stikalo zavrže pakete ARP iz vrat, če ni statičnih ali dinamičnih povezav IP/MAC ali če je v paketu ARP razhajanje med izvornim in ciljnim naslovom. To preprečuje napade tipa man-in-the-middle. |
| Vezava IP/MAC/port (IPMB) | Prejšnje funkcije (DHCP snooping, IPSG in DAI) skupaj preprečujejo napade DoS (Denial-of-Service) v omrežju in s tem povečujejo razpoložljivost omrežja. |
| Tehnologija varnega jedra (SCT) | Zagotavlja, da bo stikalo sprejemalo in obdelovalo promet upravljanja in protokolov ne glede na količino prometa. |
| Varni občutljivi podatki (SSD) | Mehanizem za varno upravljanje občutljivih podatkov (kot so gesla, ključi itd.) na stikalu, ki te podatke posreduje drugim napravam, in varna samodejna konfiguracija. Dostop do pregledovanja občutljivih podatkov kot navadnega besedila ali šifriranih je zagotovljen glede na uporabniško konfigurirano raven dostopa in način dostopa uporabnika |
| Zaupanja vredni sistemi | Zaupanja vredni sistemi zagotavljajo zelo varno podlago za Ciscove izdelke
Obramba med izvajanjem (zaščita prostora za izvajanje [X-Space], randomizacija razporeditve naslovnega prostora [ASLR], vgrajeno preverjanje velikosti objekta [BOSC]) |
| Zasebni VLAN | Zagotavlja varnost in izolacijo med priključki stikala, kar pomaga zagotoviti, da uporabniki ne morejo vohuniti za prometom drugih uporabnikov; podpira več priključkov. |
| Izolacija plasti 2 Zasebni rob VLAN (PVE) | PVE (znana tudi kot zaščitena vrata) zagotavlja izolacijo plasti 2 med napravami v isti VLAN; podpira več povezav. |
| Varnost v pristanišču | Možnost zaklepanja izvornih naslovov MAC na vrata in omejitev števila naučenih naslovov MAC |
| RADIUS/TACACS | Podpira avtentikacijo RADIUS in TACACS. Stikalo deluje kot odjemalec |
| Obračunavanje RADIUS | Funkcije obračunavanja RADIUS omogočajo pošiljanje podatkov ob začetku in koncu storitev, ki navajajo število virov (kot so čas, paketi, bajti itd.), uporabljenih med sejo. |
| Obvladovanje neviht | Oddajanje, večpredstavnostno oddajanje in neznano enosmerno oddajanje |
| Preprečevanje DoS | Preprečevanje napadov DoS |
| Več uporabniških ravni privilegijev v vmesniku CLI | 1., 7. in 15. stopnja privilegijev |
| ACL | Podpora za do 1024 pravil
Omejitev stopnje na podlagi izvornega in ciljnega MAC, ID VLAN, naslova IPv4 ali IPv6, oznake toka IPv6, protokola, vrat, kodne točke diferenciranih storitev (DSCP)/precedence IP, izvornih in ciljnih vrat TCP/UDP, prioritete 802.1p, vrste etherneta, paketov protokola ICMP (Internet Control Message Protocol), paketov IGMP, oznake TCP; ACL se lahko uporablja na vhodni in izhodni strani. Podprti so časovno opredeljeni ACL-ji |
| Kakovost storitev | |
| Prednostne ravni | 8 strojnih čakalnih vrst |
| Načrtovanje | stroga prednostna naloga in tehtani krožni sistem WRR (Weighted Round-Robin) |
| Razred storitve | Na podlagi vrat, na podlagi prioritete VLAN 802.1p, na podlagi IPv4/IPv6, na podlagi precedensa IP/tipa storitve (ToS)/DSCP, diferenciranih storitev (DiffServ), klasifikacije in opomb ACL, zaupanja vrednega QoS
Dodeljevanje čakalnih vrst na podlagi DSCP in razreda storitev (802.1p/CoS) |
| Omejitev hitrosti | Vstopni policist; oblikovanje in nadzor hitrosti izstopa na VLAN, na vrata in na podlagi pretoka; policiranje z dvojno hitrostjo in tremi barvami (2R3C). |
| Izogibanje zastojem | Algoritem za izogibanje prezasedenosti TCP je potreben za zmanjšanje in preprečevanje globalne sinhronizacije izgub TCP. |
| Optimizacija prometa iSCSI | mehanizem za dajanje prednosti prometu iSCSI pred drugimi vrstami prometa |
| Standardi | |
| Standardi | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 896 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | Način gostitelja IPv6, IPv6 prek etherneta, dvojni sklad IPv6/IPv4
odkrivanje sosedov in usmerjevalnikov (ND) IPv6, samodejna konfiguracija naslovov IPv6 brez stanja, odkrivanje poti največje prenosne enote (MTU) Zaznavanje podvojenih naslovov (DAD), ICMP različica 6 DHCPv6 stalni odjemalec IPv6 v omrežju IPv4 s podporo za tunel ISATAP (Intrasite Automatic Tunnel Addressing Protocol) |
| QoS IPv6 | Prednostno razvrščanje paketov IPv6 v strojni opremi |
| IPv6 ACL | Zavračanje ali omejevanje hitrosti paketov IPv6 v strojni opremi |
| Varnost prvega skoka IPv6 | Varovalec RA
Pregled ND Varovanje DHCPv6 Tabela za vezavo sosedov (snooping in statični vnosi) Preverjanje celovitosti vezave soseda |
| Odkrivanje poslušalcev večpredstavnostnega oddajanja (MLD v1/2) snooping | Dostava večpredstavnostnih paketov IPv6 samo zahtevanim prejemnikom |
| Pooblaščenec MLD | Posrednik MLD zagotavlja mehanizem za posredovanje večpredstavnostnega oddajanja na podlagi informacij o članstvu v MLD, ne da bi bilo treba uporabljati bolj zapletene usmerjevalne protokole za večpredstavnostno oddajanje. |
| Aplikacije IPv6 | Splet/SSL, strežnik Telnet/SSH, ping, traceroute, protokol SNTP (Simple Network Time Protocol), TFTP (Trivial File Transfer Protocol), SNMP, RADIUS, syslog, odjemalec DNS, odjemalec Telnet, odjemalec DHCP, samodejna konfiguracija DHCP, posredovanje IPv6 DHCP, TACACS |
| Podprti kodeksi RFC IPv6 | RFC 4443 (ki razveljavlja RFC 2463): ICMP različica 6
RFC 4291 (ki razveljavlja RFC 3513): arhitektura naslovov IPv6 RFC 4291: arhitektura naslovov IPv6 RFC 2460: specifikacija IPv6 RFC 4861 (ki razveljavlja RFC 2461): odkrivanje sosedov za IPv6 RFC 4862 (ki razveljavlja RFC 2462): samodejna konfiguracija naslovov IPv6 brez stanja RFC 1981: odkrivanje MTU poti RFC 4007: arhitektura razširjenih naslovov IPv6 RFC 3484: mehanizem za izbiro privzetega naslova RFC 5214 (ki razveljavlja RFC 4214): tuneliranje ISATAP RFC 4293: IPv6 MIB: besedilne konvencije in splošna skupina RFC 3595: besedilne konvencije za oznako toka IPv6 |
| Upravljanje | |
| Cisco Business Dashboard | Podpora za vgrajeno sondo za Cisco Business Dashboard, ki teče na stikalu. Odpravlja potrebo po vzpostavitvi ločene strojne opreme ali virtualnega stroja za sondo Cisco Business Dashboard na mestu |
| Mobilna aplikacija Cisco Business | Mobilna aplikacija za Ciscova poslovna stikala in brezžične izdelke. Pomaga vzpostaviti lokalno omrežje v nekaj minutah in omogoča enostavno upravljanje na dosegu roke. |
| Agent Cisco Network Plug and Play (PnP) | Rešitev Cisco Network PnP zagotavlja preprosto, varno, poenoteno in integrirano ponudbo, ki olajša uvajanje novih naprav v podružnicah ali kampusih ali posodobitve obstoječega omrežja. Rešitev zagotavlja enoten pristop za zagotavljanje Cisco usmerjevalnikov, stikal in brezžičnih naprav s skoraj nič-dotično namestitveno izkušnjo.
Podpira Cisco PnP Connect |
| Spletni uporabniški vmesnik | Vgrajen pripomoček za konfiguracijo stikala za enostavno konfiguracijo naprave prek brskalnika (HTTP/HTTPS)
Podpira preprost in napreden način, konfiguracijo, čarovnike, prilagodljivo nadzorno ploščo, vzdrževanje sistema, spremljanje, spletno pomoč in univerzalno iskanje. |
| SNMP | SNMP različice 1, 2c in 3 s podporo za pasti ter SNMP različica 3 Varnostni model na podlagi uporabnika (USM) |
| Oddaljeno spremljanje (RMON) | Vgrajeni programski agent RMON podpira 4 skupine RMON (zgodovina, statistika, alarmi in dogodki) za boljše upravljanje, spremljanje in analizo prometa. |
| IPv4 in IPv6 z dvojnim skladom | soobstoj obeh protokolnih nizov za lažjo migracijo |
| Nadgradnja strojne programske opreme | Nadgradnja prek spletnega brskalnika (HTTP/HTTPS) in TFTP ter nadgradnja prek SCP, ki teče prek SSH Dvojne slike za odporne nadgradnje vdelane programske opreme |
| Zrcaljenje vrat | Promet na vratih je mogoče zrcaliti na druga vrata za analizo z omrežnim analizatorjem ali sondo RMON. Do 8 izvornih vrat se lahko zrcali na eno ciljno vrata |
| zrcaljenje VLAN | Promet iz VLAN je mogoče zrcaliti na vrata za analizo z omrežnim analizatorjem ali sondo RMON. Do 8 izvornih VLAN-ov se lahko zrcali na ena ciljna vrata |
| Preusmerjanje in zrcaljenje na podlagi toka | Preusmerjanje ali zrcaljenje prometa v ciljna vrata ali sejo zrcaljenja na podlagi toka |
| Oddaljeni analizator stikalnih vrat (RSPAN) | Promet se lahko zrcali prek domene Layer 2 na oddaljena vrata na drugem stikalu za lažje odpravljanje težav. |
| agent sFlow | Stikalo lahko izvozi vzorec sFlow v zunanje zbiralnike. sFlow omogoča pregled nad omrežnim prometom do ravni toka. |
| DHCP (možnosti 12, 59, 60, 66, 67, 82, 125, 129 in 150) | Možnosti DHCP omogočajo strožji nadzor iz osrednje točke (strežnika DHCP) za pridobitev naslova IP, samodejno konfiguracijo (s prenosom konfiguracijske in slikovne datoteke), posredovanje DHCP in ime gostitelja. |
| Varno kopiranje (SCP) | Varen prenos datotek v stikalo in iz njega |
| Samodejna konfiguracija s prenosom datotek SCP | Omogoča varno množično uvajanje z zaščito občutljivih podatkov |
| Konfiguracijske datoteke, ki jih je mogoče urejati z besedilom | Konfiguracijske datoteke je mogoče urejati z urejevalnikom besedila in jih prenesti na drugo stikalo, kar olajša množično uvajanje. |
| Smartports | Poenostavljena konfiguracija zmogljivosti QoS in varnostnih zmogljivosti |
| Pametna vrata za avtomobile | Uporablja podatke, ki jih zagotavljajo vloge Smartport, in jih samodejno uporabi v vratih na podlagi naprav, odkritih prek protokola Cisco Discovery Protocol ali LLDP-MED. To olajša uvajanje brez dotikov |
| Prikaz besedila CLI | CLI, ki ga je mogoče zapisati v skripte. Podprt je celoten CLI in CLI, ki temelji na menijih. Za CLI so podprte ravni uporabniških privilegijev 1, 7 in 15. |
| Lokalizacija | Lokalizacija grafičnega vmesnika in dokumentacije v več jezikov |
| Prijavna oglasna pasica | Konfiguracija več pasic za splet in CLI |
| Drugo upravljanje | Traceroute, upravljanje enega IP, HTTP/HTTPS, SSH, RADIUS, zrcaljenje vrat, nadgradnja TFTP, odjemalec DHCP, BOOTP, SNTP, nadgradnja Xmodem, diagnostika kablov, ping, syslog, odjemalec Telnet (varnostna podpora SSH), samodejne nastavitve časa s postaje za upravljanje |
| Zeleno (energetska učinkovitost) | |
| Zaznavanje energije | Samodejno izklopi napajanje na vratih RJ-45, ko zazna nedelovanje povezave. Aktivni način se nadaljuje brez izgube paketov, ko stikalo zazna, da je povezava vzpostavljena |
| Zaznavanje dolžine kabla | Prilagodi moč signala glede na dolžino kabla. Zmanjša porabo energije pri krajših kablih |
| Skladen z EEE (802.3az) | Podpira standard IEEE 802.3az na vseh bakrenih gigabitnih ethernetnih priključkih |
| Onemogočite LED diode vrat | Svetlobne diode LED lahko ročno izklopite, da prihranite energijo. |
| Delovanje pristanišča na podlagi časa | Povezava navzgor ali navzdol na podlagi uporabniško določenega urnika (ko so vrata administrativno vklopljena) |
| PoE na podlagi časa | Napajanje PoE se lahko vklopi ali izklopi na podlagi uporabniško določenega urnika za varčevanje z energijo. |
| Trajni PoE | Zagotavlja napajanje PoE med ponovnim zagonom naprave |
| Splošno | |
| Jumbo okvirji | Velikost okvirja do 9000 bajtov. Privzeta MTU je 2000 bajtov |
| Tabela MAC | 16.000 naslovov |
| Čip za varovanje | zazna poskuse vdora in se odzove med zagonom |
| Celovitost zagona | Vidnost celovitosti zagona omogoča, da so informacije o identiteti platforme Cisco in celovitosti programske opreme vidne in uporabne. |
| Odkritje | |
| Bonjour | Stikalo se oglašuje s protokolom Bonjour |
| Protokol LLDP (Link Layer Discovery Protocol) (802.1ab) z razširitvami LLDP-Media Endpoint Discovery (MED) | LLDP omogoča stikalu, da oglašuje svojo identifikacijo, konfiguracijo in zmogljivosti sosednjim napravam, ki podatke shranjujejo v MIB-u. LLDP-MED je izboljšava LLDP, ki dodaja razširitve, potrebne za telefone IP. |
| Protokol Cisco Discovery | Stikalo se oglašuje s protokolom Cisco Discovery Protocol. Prek protokola Cisco Discovery Protocol se nauči tudi priključene naprave in njenih značilnosti. |
| Napajanje prek omrežja Ethernet (PoE) | |
| 802.3af PoE, 802.3at PoE (Naslednja stikala podpirajo 802.3at PoE , 802.3af in Cisco predstandardni (starejši) PoE. Skupna moč, ki je na voljo za PoE na stikalo, je naslednja) | |
| Napajanje za PoE | 67W |
| Število vrat, ki podpirajo PoE | 8 |
| Strojna oprema | |
| Poraba energije (v najslabšem primeru) | |
| Poraba energije sistema | 110 V = 13,04 W
220 V = 13,33 W |
| Poraba energije (s PoE) | 110 V = 87,89 W
220 V = 84,86 W |
| Odvajanje toplote (BTU/uro) | 299.91 |
| Moč v prostem teku | 110 V = 7,76 W
220 V = 7,46 W |
| Pristanišča | |
| Skupno število sistemskih vrat | 10 x Gigabit Ethernet |
| Vrata RJ-45 | 8 x Gigabit Ethernet |
| Kombinirana vrata (RJ-45 Small Form-Factor Pluggable [SFP]) | 2 x Gigabit Ethernet combo |
| Konzolna vrata | Ciscova standardna konzolna vrata RJ-45 in vrata USB tipa C |
| Priključek USB | Vrata USB tipa C na sprednji plošči stikala za enostavno upravljanje datotek in slik ter konzolna vrata |
| Gumbi | Gumb za ponastavitev |
| Vrsta kablov | Neekraniran zvit par (UTP) kategorije 5e ali boljše za 1000BASE-T |
| LED diode | Sistem, povezava/ukrep, PoE, hitrost |
| Flash | 512 MB |
| CPU | Dvojedrni procesor ARM s frekvenco 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Paketni predpomnilnik | Vse številke so skupne za vsa vrata, saj so predpomnilniki dinamično v skupni rabi:
1,5 MB |
| Podprti moduli SFP | MGBSX1
MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Okolje | |
| Dimenzije enote (Š x G x V) | 268 x 185 x 44 mm (10,56 x 7,28 x 1,73 in) |
| Teža enote | 1,72 kg (3,79 lb) |
| Napajanje | 100-240 V 50-60 Hz, zunanji |
| Certifikati | UL (UL 62368), CSA (CSA 22.2), oznaka CE, FCC del 15 (CFR 47), razred A |
| Delovna temperatura | 23° do 122°F (-5° do 50°C) |
| Temperatura shranjevanja | -13° do 158°F (-25° do 70°C) |
| Delovna vlažnost | 10% do 90%, relativno, brez kondenzacije |
| Vlažnost pri shranjevanju | 10% do 90%, relativno, brez kondenzacije |
| Akustični hrup in srednji čas med okvarami (MTBF) | |
| Ventilator (število) | Brez ventilatorja |
| Akustični hrup | NI RELEVANTNO |
| MTBF pri 25 °C (ure) | 2,865,360 |
| Garancija | Omejena življenjska doba z zamenjavo po vrnitvi v tovarno |
| Vsebina paketa | |
| Cisco Catalyst 1300 Series Switch | |
| Napajalnik | |
| Montažni komplet | |
| Kartica s kazalcem | |
| Minimalne zahteve | |
| Spletni brskalnik: Chrome, Firefox, Edge, Safari | |
| Omrežni kabel Ethernet kategorije 5e | |
| nameščeni TCP/IP, omrežna kartica in omrežni operacijski sistem (na primer Microsoft Windows, Linux ali Mac OS X). |
Lahko bi vas zanimalo
Parametri
Svetovanje
Najpogostejša vprašanja
Ali je možen osebni prevzem blaga?
Na žalost nimamo fizičnih poslovalnic ali izdajnih mest na območju Slovenije. Vaše naročilo vam z veseljem pošljemo prek kurirskega podjetja.
Kateri dostavljalec mi bo blago dostavil?
Pri naročilu lahko izbirate med naslednjimi možnostmi dostave: GLS, GLS ParcelShop, Packeta
Ali lahko prevozniku plačam s kartico?
Da, kurirju lahko plačate s kartico.
Kje se nahaja paket z mojim naročilom?
Dostavno podjetje vam bo po e-pošti ali SMS-u poslalo sledilno številko in povezavo za sledenje paketa.
Ali se moram ob nakupu registrirati?
Za dokončanje naročila se vam ni treba registrirati. Registrirane stranke prejmejo ugodnosti kot npr. točke zvestobe (popust pri naslednjem naročilu).
Ali lahko naročilo narekujem po telefonu?
Zaradi predpisov GDPR in pravne zaščite tako potrošnika kot prodajalca ne moremo sprejemati telefonskih naročil. Z veseljem vam bomo svetovali po telefonu, vendar morate naročilo poslati preko naše e-trgovine.
Kako poteka reklamacija in koliko časa traja obravnava?
Večino pritožb obravnavamo v 7-14 delovnih dneh. V nekaterih primerih pa se lahko podaljša do 30 dni, kolikor je tudi zakonski rok za obravnavo pritožb. Pospešite obdelavo zahtevka s pravilno izpolnitvijo spletnega obrazca za zahtevek, ki ga najdete na spletni strani: https://www.tonerpartner.si/nakupujte-z-nami/pogoji-za-reklamacijo/
Kako bom vedel, da je bil moj paket dostavljen?
Dostavna služba vas bo kontaktirala po e-pošti, SMS-u ali s telefonskim klicem. Po e-pošti in SMS-u boste prejeli sledilno številko paketa in povezavo za njegovo sledenje.
Kaj pomeni spletno plačilo s kartico?
Naročilo lahko plačate z bančno kartico, ki jo uporabljate na primer za dvig gotovine na bankomatu. Pri spletnem plačilu s plačilno kartico plačate vnaprej (podobno kot pri plačilu na TRR). Gre za 100% varno plačilo, pri katerem morate vnesti 16-mestno številčno kodo, mesec in leto veljavnosti kartice s sprednje strani ter 3-mestno (CCV) kodo s zadnje strani plačilne kartice. Ne pozabite pri svoji banki ali spletni banki preveriti, ali lahko plačate s kartico preko spleta.
Kje si lahko ogledam svoje račune?
Račun najdete v vaši e-pošti in tudi v profilu registrirane stranke v rubriki: Moj račun => Računi
Kdaj bom prejel točke zvestobe in kako jih lahko unovčim?
Točke zvestobe se vam samodejno dodajo po 21 dneh od dostave naročila. Potem lahko, po prijavi v svoj račun, izdate kodo za popust, ki jo boste uporabili pri naročilu. Za koriščenje kode za popust ob naročilu označite »Imam kodo za popust in jo želim izkoristiti«.
Kaj so točke zvestobe?
Točke zvestobe pridobijo registrirane stranke za vsak izdelek v naročilu in jih lahko uporabijo kot popust pri naslednjem naročilu. Za vsakih 10 točk dobijo 1€ popusta.
O izdelku še nihče ni postavil nobenega vprašanja. Če vas kaj zanima, nam pošljite svoje vprašanje preko obrazca. Odgovorili vam bomo.


 Prevzemna mesta. Do 1394 prevzemnih mest.
 Široka izbira. Ponujamo več kot 39000 izdelkov.
 Pri nas imate čas. Blago lahko vrnete v 30 dneh.
 Nagradili vas bomo. Za vsak nakup prejmete točke zvestobe.


