


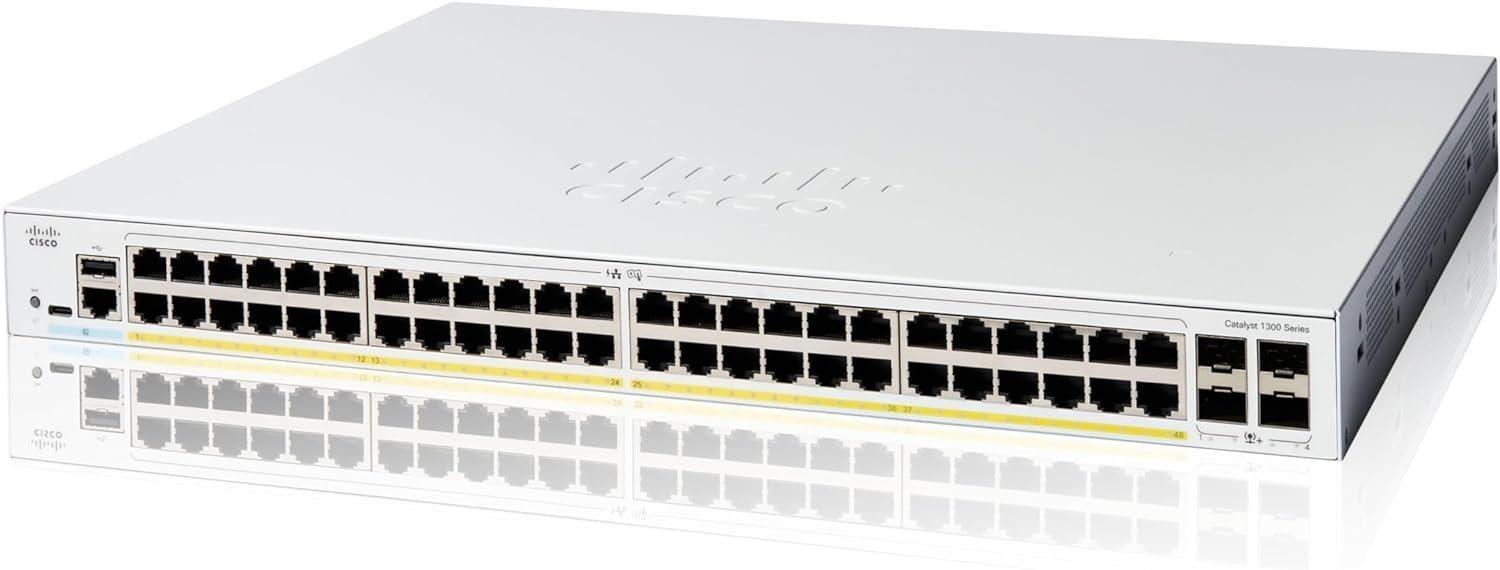
Stikalo Cisco Catalyst C1300-48P-4G (48xGbE, 4xSFP, 48xPoE , 375 W) – REFRESH
simbolična fotografija
 Točke zvestobe: 48
1 204,27 €
972,50 €
797,13 € Brez DDV
Morda vam bo koristilo

TP-Link TL-SG1210PP Stikalo 6x GLAN/PoE , 2x GLAN/PoE , 1x SFP combo, 124W
Na zalogi 1 kos

TP-Link ES208G Omada 8-portno gigabitno stikalo z enostavnim upravljanjem
Na zalogi 12 kos

Grandstream GWN7700 Neupravljano omrežno stikalo 5 vrat
Na zalogi 6 kos

Stikalo TP-Link OMADA ES208GP v1.0 (P/N: 1700000064) (8xGbE, 8xPoE , 64 W, brez ventilatorja)
Na zalogi 18 kos

MikroTik Cloud Router Switch CRS326-24G-2S IN, 800MHz CPU, 512MB RAM, 24xLAN, 2x SFP , vključno z Licenco L5
Na zalogi 10 kos

Tenda TEG1005D 5-portno gigabitno ethernetno stikalo, 10/100/1000Mbps, kovinsko
Na zalogi 1 kos

TP-Link LS1210GP Switch 1x GLAN, 8x GLAN s PoE , 1x SFP, 61W
Na zalogi 1 kos

TP-Link LS105LP Stikalo 1x LAN, 4x LAN s PoE, 41W
Na zalogi > 20 kos


Vivotek stikalo PoE AW-GEL-105A-110, 8xGE PoE (802.3af/at/bt, proračun PoE 110 W), 1xGbE RJ-45, 1xSFP 100M/1G
Na zalogi 1 kos

TP-Link TL-SG1006PP Stikalo 2x GLAN, 3x GLAN s PoE , 1x GLAN s PoE
Na zalogi 5 kos

TP-Link TL-SG116P Stikalo, 16xGLAN, PoE , 120W
Na zalogi 14 kos

TP-Link TL-SG3210XHP-M2 JetStream 8-portno 2,5GBASE-T in 2-portno 10GE SFP upravljano stikalo L2 z 8-portnim PoE , OMADA SDN
Na zalogi 5 kos

TP-Link SG3452 Omada 48-portno gigabitno upravljano stikalo L2 s 4 režami SFP
Na zalogi 1 kos

Tenda SG105M - 5-portno gigabitno ethernetno stikalo, 10/100/1000Mbps, plastično, namizno
Na zalogi 1 kos

D-Link DMS-1250-10SP – 8-vratni večgigabitni pametni upravljani stikalo
Na zalogi 4 kos

MikroTik Cloud Smart Switch CSS326-24G-2S RM, 24 gigabitnih vrat brez blokade, 2xSFP , stikalni čip Marvell DX, SwOS
Na zalogi 2 kos

TP-Link RackMount Kit-D226 - Komplet za montažo v stojalo za namizna stikala
Na zalogi 1 kos
Opis in parametri
Stikalo Cisco Catalyst C1300-48P-4G – REFRESH
CISCO REFRESH so obnovljeni izdelki, ki jih podjetje CISCO dobavlja s certifikatom kakovosti, garancijo in servisno podporo, ki ustrezajo enakovrednemu novemu izdelku
Stikala Cisco Catalyst serije 1300 so upravljiva stikala Gigabit Ethernet Layer 3 poslovnega razreda, namenjena malim in srednjim podjetjem ter podružnicam. Ta preprosta, prilagodljiva in varna stikala so idealna za namestitev zunaj omarice za razdeljevanje. Serija Catalyst 1300 deluje na prilagojeni programski opremi operacijskega sistema Linux z intuitivnim grafičnim vmesnikom, ki poenostavlja nastavitev omrežja, ter naprednimi funkcijami, ki pospešujejo digitalno preobrazbo, medtem ko vsestranska varnost ščiti kritične poslovne transakcije. Stikala serije 1300 ponujajo idealno kombinacijo cenovne dostopnosti in zmogljivosti za mala in srednja podjetja ter vam pomagajo ustvariti učinkovitejšo in bolje povezano delovno silo.
Stran izdelka: C1300-48P-4G| Predstava | |
| Preklopna zmogljivost in hitrost posredovanja (vsa stikala delujejo s hitrostjo omrežja in so brez blokiranja) | |
| Zmogljivost v milijonih paketov na sekundo (mpps) (paketi velikosti 64 bajtov) | 77,38 |
| Preklopna zmogljivost v gigabitih na sekundo (Gbps) | 104,0 |
| Preklapljanje na ravni 2 | |
| Protokol razširjenega drevesa (STP) | Podpora standarda 802.1d za protokol »spanning tree«
Hitro konvergiranje z uporabo standarda 802.1w (Rapid Spanning Tree Protocol [RSTP]), privzeto omogočeno Več primerov razširjenega drevesa s standardom 802.1s (MSTP); podprtih je 8 primerov Per-VLAN Spanning Tree Plus (PVST ); podprtih je 126 primerov Rapid PVST (RPVST ); podprtih je 126 primerov |
| Skupine vrat/agregacija povezav | Podpora protokola IEEE 802.3ad za nadzor združevanja povezav (LACP)
Do 8 skupin Do 8 vrat na skupino s po 16 možnimi vrati za vsako (dinamično) združevanje povezav po standardu 802.3ad |
| VLAN | Podpora do 4093 VLAN-ov hkrati
VLAN-i na podlagi vrat in oznak 802.1Q, VLAN-i na podlagi MAC-naslovov, VLAN-i na podlagi protokolov, VLAN-i na podlagi IP-podomrežij Upravljanje VLAN-ov Zasebni VLAN s promiskuitetnim, izoliranim in skupnostnim vratom Private VLAN Edge (PVE), znan tudi kot zaščiteni vmesniki, z več povezavami navzgor; gostujoči VLAN, neavtentificirani VLAN Dinamično dodeljevanje VLAN-ov prek strežnika RADIUS skupaj z avtentifikacijo odjemalcev po standardu 802.1X; VLAN za opremo v prostorih stranke (CPE) VLAN za samonadzor (ASV) |
| Voice VLAN | Glasovni promet se samodejno dodeli v VLAN, namenjen glasovnim storitvam, in se obravnava z ustreznimi ravnmi kakovosti storitev (QoS). Protokol Voice Services Discovery Protocol (VSDP) omogoča brezposredno uvajanje glasovnih končnih točk in naprav za nadzor klicev po celotnem omrežju. |
| Multicast TV VLAN | Multicast TV VLAN omogoča skupno uporabo enega samega multicast VLAN-a v omrežju, medtem ko naročniki ostanejo v ločenih VLAN-ih. Ta funkcija je znana tudi kot Multicast VLAN Registration (MVR) |
| Prevajanje VLAN-ov | Podpora za ena-na-ena preslikavo VLAN-ov, pri kateri se VLAN-i strank (C-VLAN-i) na robnem vmesniku preslikajo na VLAN-e ponudnika storitev (S-VLAN-i), pri čemer se prvotne oznake C-VLAN-ov nadomestijo z določenimi oznakami S-VLAN-ov |
| Q-in-Q | VLAN-i pregledno prečkajo omrežje ponudnika storitev, hkrati pa ločujejo promet med strankami |
| Selektivni Q-v-Q | Selective Q-in-Q je nadgradnja osnovne funkcije Q-in-Q in omogoča več preslikav različnih C-VLAN-ov v ločene S-VLAN-e za vsak vmesnik na robu omrežja
Selektivni Q-in-Q omogoča tudi konfiguracijo Ethertype (Tag Protocol Identifier [TPID]) oznake S-VLAN Podprt je tudi tuneliranje protokola Layer 2 prek Q-in-Q |
| Protokol za registracijo splošnih VLAN-ov (GVRP)/Protokol za registracijo splošnih atributov (GARP) | GVRP in GARP omogočata samodejno širjenje in konfiguracijo omrežij VLAN v mostni domeni |
| Enosmerna povezava | UDLD spremlja fizične povezave, da bi zaznal enosmerne povezave, ki jih povzroča napačna |
| Zaznavanje (UDLD) | napake v ožičenju ali kablih/vmesnikih, da se preprečijo zanke pri posredovanju in »blackholing« prometa v stikalnih omrežjih |
| DHCP-posrednik na plasti 2 | Posredovanje prometa DHCP na strežnik DHCP v drugem VLAN-u; deluje z možnostjo DHCP 82 |
| Snooping v protokolu IGMP (Internet Group Management Protocol) različic 1, 2 in 3 | IGMP omeji promet multicast, ki zahteva veliko pasovne širine, izključno na prosilce; podpira 2000 multicast skupin (podpira tudi multicasting, vezan na vir) |
| IGMP-poizvedovalnik | IGMP-poizvedovalnik se uporablja za podporo domene večvrstnega oddajanja na ravni 2 pri stikalih s funkcijo snoopinga, kadar ni večvrstnega usmerjevalnika |
| IGMP-proksi | Proksi IGMP zagotavlja mehanizem za posredovanje večvrstnega oddajanja na podlagi podatkov o članstvu v IGMP, brez potrebe po bolj zapletenih protokolih za usmerjanje večvrstnega oddajanja |
| Blokiranje Head-of-Line (HOL) | Preprečevanje blokiranja HOL |
| Zaznavanje zanke | Zaznavanje zank zagotavlja zaščito pred zankami s pošiljanjem paketov protokola za zanke iz vrat, na katerih je omogočena zaščita pred zankami. Deluje neodvisno od protokola STP |
| Sloj 3 | |
| Usmerjanje IPv4 | Usmerjanje paketov IPv4 s hitrostjo omrežja
Do 990 statičnih poti in do 128 IP-vmesnikov |
| Usmerjanje IPv6 | Usmerjanje IPv6-paketov s hitrostjo omrežja |
| Vmesnik 3. plasti | Konfiguracija vmesnika 3. plasti na fizičnem vmesniku, vmesniku LAG, vmesniku VLAN ali vmesniku za povratno zanko |
| Usmerjanje med domenami brez razredov (CIDR) | Podpora za CIDR |
| Protokol za usmerjanje prometa (RIP) v2 | Podpora protokola RIP v2 za dinamično usmerjanje |
| Usmerjanje na podlagi pravil (PBR) | Prilagodljiv nadzor usmerjanja za preusmerjanje paketov na drug naslednji skok na podlagi seznama za nadzor dostopa (ACL) za IPv4 ali IPv6 |
| DHCP-strežnik | Stikalo deluje kot strežnik IPv4 DHCP, ki dodeljuje IP-naslove za več sklopov ali obsegov DHCP
Podpora za DHCP-opcije |
| DHCP-posrednik na plasti 3 | Posredovanje prometa DHCP prek IP-domenskih območij |
| Posrednik protokola UDP (User Datagram Protocol) | Prenos informacij o oddajanju prek domen 3. plasti za odkrivanje aplikacij ali posredovanje paketov protokola Bootstrap (BOOTP)/DHCP |
| Varnost | |
| Protokol Secure Shell (SSH) | SSH je varen nadomestek za promet prek Telnet. Tudi protokol Secure Copy Protocol (SCP) uporablja SSH. Podprti sta različici SSH v1 in v2. |
| Secure Sockets Layer (SSL) Podpora SSL: Šifrira ves promet HTTPS, kar omogoča izjemno varen dostop do grafičnega uporabniškega vmesnika za upravljanje v stikalu, ki temelji na brskalniku | |
| IEEE 802.1X (vloga avtentifikatorja) | 802.1X: avtentifikacija in obračunavanje prek RADIUS, MD5 hash, gostujoči VLAN, neavtentificirani VLAN, način z enim/več gostitelji ter ena/več sej
Podpira časovno odvisni protokol 802.1X, dinamično dodeljevanje VLAN-ov in avtentifikacijo po naslovu MAC |
| IEEE 802.1X prosilec | Stikalo je mogoče nastaviti tako, da deluje kot prosilec pri drugem stikalu. To omogoča razširjen varen dostop v prostorih zunaj omarice za ožičenje (na primer v konferenčnih sobah). |
| Spletno preverjanje pristnosti | Spletno preverjanje pristnosti omogoča nadzor dostopa do omrežja prek spletnega brskalnika za vse gostiteljske naprave in operacijske sisteme |
| Zaščita za enote podatkov protokola STP Bridge (BPDU) | Varnostni mehanizem za zaščito omrežja pred neveljavnimi konfiguracijami. Vrata, na katerih je omogočena funkcija BPDU Guard, se zaprejo, če se na njih prejme sporočilo BPDU. S tem se preprečijo naključne topološke zanke. |
| STP Root Guard | Preprečuje, da bi se končne naprave, ki niso pod nadzorom omrežnega skrbnika, spremenile v korenske vozlišča protokola STP |
| STP zaščita pred povratno zanko | Zagotavlja dodatno zaščito pred zankami posredovanja na 2. plasti (STP-zankami) |
| DHCP-snooping | Odfiltrira DHCP-sporočila z neregistriranimi IP-naslovi in/ali s nepričakovanih ali nezanesljivih vmesnikov. S tem se prepreči, da bi se nepooblaščene naprave obnašale kot DHCP-strežniki |
| IP Source Guard (IPSG) | Ko je na vratih omogočena funkcija IPSG, stikalo odfiltrira IP-pakete, prejete prek teh vrat, če izvorni IP-naslovi paketov niso bili statično nastavljeni ali dinamično pridobljeni prek DHCP-snoopinga. S tem se prepreči ponarejanje IP-naslovov. |
| Dinamični pregled ARP (DAI) | Stikalo zavrne ARP-pakete iz vrat, če ni statičnih ali dinamičnih povezav med IP- in MAC-naslovi ali če obstaja neskladje med izvorno ali ciljno naslovom v ARP-paketu. To preprečuje napade tipa »man-in-the-middle«. |
| Povezava IP/MAC/vrat (IPMB) | Zgoraj navedene funkcije (DHCP snooping, IPSG in DAI) delujejo skupaj, da preprečijo napade »Denial-of-Service« (DoS) v omrežju in s tem povečajo razpoložljivost omrežja |
| Tehnologija Secure Core (SCT) | Zagotavlja, da bo stikalo sprejemalo in obdelovalo promet za upravljanje in protokolni promet ne glede na količino prejetega prometa |
| Zaščita občutljivih podatkov (SSD) | Mehanizem za varno upravljanje občutljivih podatkov (kot so gesla, ključi itd.) na stikalu, ki te podatke posreduje drugim napravam in omogoča varno samodejno konfiguracijo. Dostop do ogleda občutljivih podatkov v obliki navadnega besedila ali v šifrirani obliki je omogočen v skladu z ravnjo dostopa, ki jo določi uporabnik, in načinom dostopa uporabnika. |
| Zanesljivi sistemi | Zanesljivi sistemi zagotavljajo izjemno varno podlago za izdelke Cisco
Zaščita v času izvajanja (zaščita izvedljivega prostora [X-Space], naključna razporeditev naslovnega prostora [ASLR], vgrajeno preverjanje velikosti objektov [BOSC]) |
| Zasebni VLAN | Zagotavlja varnost in izolacijo med vrati stikala, kar pomaga preprečiti, da bi uporabniki prisluškovali prometu drugih uporabnikov; podpira več povezav navzgor. |
| Izolacija na ravni 2: Private VLAN Edge (PVE) | PVE (znan tudi kot zaščitena vrata) zagotavlja izolacijo na ravni 2 med napravami v istem VLAN-u; podpira več povezav navzgor |
| Varnost vrat | Možnost vezave izvornih naslovov MAC na vrata in omejitev števila shranjenih naslovov MAC |
| RADIUS/TACACS | Podpira avtentifikacijo RADIUS in TACACS. Stikalo deluje kot odjemalec |
| RADIUS obračunavanje | Funkcije obračunavanja RADIUS omogočajo pošiljanje podatkov na začetku in ob koncu storitev, pri čemer se navaja število virov (kot so čas, paketi, bajti itd.), porabljenih med sejo. |
| Nadzor nad nevihtami | Broadcast, multicast in neznani unicast |
| Preprečevanje DoS-napadov | Preprečevanje DoS-napadov |
| Več ravni privilegijev za uporabnike v CLI | Ravni privilegijev 1, 7 in 15 |
| ACL-ji | Podpora za do 1024 pravil
Omejitev števila paketov ali hitrosti na podlagi izvornega in ciljnega naslova MAC, ID-ja VLAN, naslova IPv4 ali IPv6, oznake toka IPv6, protokola, vrat, točka kode diferenciranih storitev (DSCP)/prednost IP, vhodna in izhodna vrata TCP in UDP, prioriteta 802.1p, tip omrežja Ethernet, paketi protokola ICMP, paketi IGMP, zastavica TCP; ACL se lahko uporabi tako na vhodni kot na izhodni strani Podprti časovno omejeni seznami ACL |
| Kakovost storitev | |
| Ravni prednosti | 8 strojne čakalne vrste |
| Načrtovanje | Stroga prednost in tehtani krožni sistem (WRR) |
| Razred storitve | Na podlagi vrat, na podlagi prednosti VLAN po standardu 802.1p, na podlagi prednosti IPv4/IPv6, vrste storitve (ToS) ali DSCP, diferencirane storitve (DiffServ), ACL-ji za razvrščanje in ponovno označevanje, zanesljiva kakovost storitev (QoS)
Dodeljevanje v čakalno vrsto na podlagi DSCP in razreda storitve (802.1p/CoS) |
| Omejevanje hitrosti | Nadzor vhodnega prometa; oblikovanje izhodnega prometa in nadzor hitrosti po VLAN-ih, po vratih in na podlagi tokov; nadzor z dvojno hitrostjo in 3 barvami (2R3C) |
| Izogibanje zastojem | Algoritem za preprečevanje preobremenitve TCP je potreben za zmanjšanje in preprečevanje globalne nesinhronizacije izgub TCP |
| Optimizacija prometa iSCSI | Mehanizem za dajanje prednosti prometu iSCSI pred drugimi vrstami prometa |
| Standardi | |
| Standardi | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
1000BASE-T Gigabit Ethernet, protokol za nadzor združevanja povezav IEEE 802.3ad, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet prek optičnega vlakna za LAN, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet prek bakrenega parnega kabla, IEEE 802.3x nadzor pretoka, IEEE 802.1D (STP, GARP in GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X avtentifikacija dostopa do vrat, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB protokol za odkrivanje na povezovalnem sloju, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | Način gostovanja IPv6, IPv6 prek omrežja Ethernet, dvojni protokolni sklad IPv6/IPv4
Odkrivanje sosedov in usmerjevalnikov (ND) v omrežju IPv6, samodejna konfiguracija naslovov brez stanja v omrežju IPv6, odkrivanje največje enote prenosa (MTU) na poti Zaznavanje podvojenih naslovov (DAD), ICMP različica 6, DHCPv6 odjemalec s sledenjem stanja Omrežje IPv6 prek IPv4 s podporo za tunele po protokolu ISATAP (Intrasite Automatic Tunnel Addressing Protocol) |
| IPv6 QoS | Daj prednost paketom IPv6 v strojni opremi |
| IPv6 ACL | Zavrnitev ali omejitev hitrosti IPv6-paketov v strojni opremi |
| Varnost prvega skoka v IPv6 | RA straža
ND-pregled DHCPv6-zaščita Tabela povezav sosedov (snooping in statični vnosi) Preverjanje integritete povezave s sosedom |
| Snooping pri odkrivanju poslušalcev multicasta (MLD v1/2) | Pakete IPv6 multicast dostavljajte le želenim prejemnikom |
| MLD proxy | Proksi MLD zagotavlja mehanizem za posredovanje večvrstnega oddajanja na podlagi podatkov o članstvu v MLD, brez potrebe po bolj zapletenih protokolih za usmerjanje večvrstnega oddajanja |
| Aplikacije IPv6 | Splet/SSL, Telnet strežnik/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, DNS odjemalec, Telnet odjemalec, DHCP odjemalec, samodejna konfiguracija DHCP, IPv6 DHCP posrednik, TACACS |
| Podprti RFC-ji za IPv6 | RFC 4443 (ki nadomešča RFC 2463): ICMP različica 6
RFC 4291 (ki nadomešča RFC 3513): Arhitektura naslovov IPv6 RFC 4291: Arhitektura naslavljanja IPv6 RFC 2460: Specifikacija IPv6 RFC 4861 (ki nadomešča RFC 2461): odkrivanje sosedov za IPv6 RFC 4862 (ki nadomešča RFC 2462): Samodejna konfiguracija naslovov IPv6 brez stanja RFC 1981: Odkrivanje MTU poti RFC 4007: Arhitektura naslovov IPv6 z omejenim obsegom RFC 3484: Mehanizem izbire privzetega naslova RFC 5214 (ki nadomešča RFC 4214): tuneliranje ISATAP RFC 4293: MIB IPv6: konvencije za zapisovanje in splošna skupina RFC 3595: konvencije za zapisovanje oznake toka IPv6 |
| Upravljanje | |
| Cisco Business Dashboard | Podpora za vgrajeno sondo za Cisco Business Dashboard, ki deluje na stikalu. Odpravlja potrebo po namestitvi ločene strojne opreme ali virtualnega računalnika za sondo Cisco Business Dashboard na lokaciji |
| Mobilna aplikacija Cisco Business | Mobilna aplikacija za stikala in brezžične izdelke Cisco Business. Omogoča vzpostavitev lokalnega omrežja v nekaj minutah in enostavno upravljanje na dosegu roke. |
| Cisco Network Plug and Play (PnP) agent | Rešitev Cisco Network PnP ponuja preprosto, varno, poenoteno in integrirano rešitev, ki olajša uvajanje novih naprav v podružnicah ali kampusih ter posodobitve obstoječega omrežja. Rešitev omogoča enoten pristop k konfiguraciji Cisco usmerjevalnikov, stikal in brezžičnih naprav s skoraj popolnoma avtomatiziranim postopkom uvajanja.
Podpira Cisco PnP Connect |
| Spletni uporabniški vmesnik | Vgrajen program za konfiguracijo stikal za enostavno konfiguracijo naprav prek brskalnika (HTTP/HTTPS)
Podpira preprost in napreden način delovanja, nastavitve, čarovnike, prilagodljivo nadzorno ploščo, vzdrževanje sistema, spremljanje, spletno pomoč in univerzalno iskanje |
| SNMP | SNMP različice 1, 2c in 3 s podporo za trap-e ter varnostni model na podlagi uporabnika (USM) v SNMP različici 3 |
| Daljinsko spremljanje (RMON) | Vgrajeni programski agent RMON podpira 4 skupine RMON (zgodovina, statistika, alarmi in dogodki) za izboljšano upravljanje prometa, spremljanje in analizo |
| Dvojni protokol IPv4 in IPv6 | Soobstoj obeh protokolnih sklopov za lažjo migracijo |
| Posodobitev programske opreme | Posodobitev spletnega brskalnika (HTTP/HTTPS) ter TFTP in posodobitev prek SCP, ki teče prek SSH; dvojne slike za zanesljive posodobitve vgrajene programske opreme |
| Zrcaljenje vrat | Promet na vratih je mogoče zrcaliti na druga vrata za analizo z omrežnim analizatorjem ali RMON-sondo. Na ena ciljna vrata je mogoče zrcaliti do 8 izvornih vrat. |
| Zrcaljenje VLAN-ov | Promet iz VLAN-a je mogoče zrcaliti na vrata za analizo z omrežnim analizatorjem ali RMON-sondo. Na eno ciljno vrata je mogoče zrcaliti do 8 izvornih VLAN-ov. |
| Preusmerjanje in zrcaljenje na podlagi pretoka | Preusmerjanje ali zrcaljenje prometa na ciljno vrata ali sejo zrcaljenja na podlagi toka |
| Analizator oddaljenih stikalnih vrat (RSPAN) | Promet se lahko zrcalno prenese prek domene 2. plasti na oddaljeno vrata na drugem stikalu, kar olajša odpravljanje napak |
| sFlow agent | Stikalo lahko izvozi vzorec sFlow v zunanje zbiralnike. sFlow omogoča vpogled v omrežni promet vse do ravni toka. |
| DHCP (opcije 12, 59, 60, 66, 67, 82, 125, 129 in 150) | Možnosti DHCP omogočajo strožji nadzor iz centralne točke (DHCP-strežnika) pri pridobivanju IP-naslova, samodejni konfiguraciji (vključno s prenosom konfiguracijskih datotek in datotek s slikami), posredovanju DHCP ter imenu gostitelja |
| Secure Copy (SCP) | Varen prenos datotek v stikalo in iz njega |
| Samodejna konfiguracija s prenosom datoteke SCP | Omogoča varno množično uvajanje z zaščito občutljivih podatkov |
| Konfiguracijske datoteke, ki jih je mogoče urejati | Konfiguracijske datoteke je mogoče urejati z besedilnim urejevalnikom in prenesti na drug stikalo, kar olajša množično uvajanje |
| Smartports | Poenostavljena konfiguracija zmogljivosti QoS in varnostnih zmogljivosti |
| Avto Smartports | Uporabi podatke, pridobljene prek vlog Smartport, in jih samodejno uporabi za vrata na podlagi naprav, odkritih prek protokola Cisco Discovery Protocol ali LLDP-MED. To omogoča namestitve brez posredovanja uporabnika. |
| Pogled besedila CLI | Skriptabilni CLI. Podprt je tako popoln CLI kot tudi CLI na osnovi menija. Za CLI so podprte ravni uporabniških privilegijev 1, 7 in 15. |
| Lokalizacija | Prevod grafičnega uporabniškega vmesnika in dokumentacije v več jezikov |
| Prijavni pasic | Nastavljivi večpasovni pasici za splet in za CLI |
| Drugo upravljanje | Traceroute, upravljanje posameznih IP-naslovov, HTTP/HTTPS, SSH, RADIUS, zrcaljenje vrat, posodobitev prek TFTP, DHCP-odjemalec, BOOTP, SNTP, posodobitev prek Xmodem, diagnostika kabla, ping, syslog, Telnet-odjemalec (podpora za varno povezavo SSH), samodejna nastavitev časa iz upravljalne postaje |
| Zelena (energetska učinkovitost) | |
| Zaznavanje energije | Na vmesniku RJ-45 se napajanje samodejno izklopi, ko zazna prekinjeno povezavo. Ko stikalo zazna, da je povezava ponovno vzpostavljena, se aktivni način nadaljuje brez izgube paketov. |
| Zaznavanje dolžine kabla | Prilagaja moč signala glede na dolžino kabla. Zmanjša porabo energije pri krajših kablih |
| Skladno s standardom EEE (802.3az) | Podpira standard IEEE 802.3az na vseh bakrenih Gigabit Ethernet vmesnikih |
| Onemogoči LED-lučke na vratih | LED-luči je mogoče ročno izklopiti, da se prihrani energija |
| Delovanje vrat na podlagi časa | Vklop ali izklop glede na urnik, ki ga določi uporabnik (ko je vrata administrativno vklopljena) |
| PoE na podlagi časa | Napajanje PoE se lahko vklopi ali izklopi v skladu z urnikom, ki ga določi uporabnik, da se prihrani energija |
| Trajni PoE | Zagotavlja napajanje PoE med ponovnim zagonom naprave |
| General | |
| Jumbo okvirji | Velikost okvirjev do 9000 bajtov. Privzeta vrednost MTU je 2000 bajtov |
| Tabela MAC | 16.000 naslovov |
| Zaščita čipa | Zazna poskuse nedovoljenega poseganja in se odzove med zagonom |
| Celovitost zagonskega sistema | Preglednost integritete zagonskega procesa omogoča, da so podatki o identiteti platforme Cisco in integriteti programske opreme vidni in da se na njihovo podlagi lahko ukrepa |
| Discovery | |
| Bonjour | Stikalo se oglašuje prek protokola Bonjour |
| Protokol za odkrivanje na povezovalnem sloju (LLDP) (802.1ab) z razširitvami LLDP-Media Endpoint Discovery (MED) | LLDP omogoča stikalu, da sosednjim napravam sporoča svojo identifikacijo, konfiguracijo in zmogljivosti, te naprave pa podatke shranijo v MIB. LLDP-MED je izboljšava protokola LLDP, ki dodaja razširitve, potrebne za IP-telefone. |
| Protokol Cisco Discovery | Stikalo se oglašuje prek protokola Cisco Discovery Protocol. Prek tega protokola tudi prepozna priključeno napravo in njene lastnosti. |
| Power over Ethernet (PoE) | |
| 802.3af PoE, 802.3at PoE (Naslednja stikala podpirajo 802.3at PoE , 802.3af in Ciscojevo predstandardno (zastarelo) PoE. Skupna moč, ki je na voljo za PoE na posamezno stikalo, je naslednja) | |
| Moč, namenjena PoE | 375 W |
| Število vrat, ki podpirajo PoE | 48 |
| Strojna oprema | |
| Poraba energije (v najslabšem primeru) | |
| Poraba energije sistema | 110 V = 44,81 W
220 V = 43,93 W |
| Poraba energije (z PoE) | 110 V = 450,65 W
220 V = 437,14 W |
| Odvod toplote (BTU/h) | 1537,68 |
| Poraba energije v mirovanju | 110 V = 21,03 W
220 V = 20,68 W |
| Vrata | |
| Skupno število sistemskih vrat | 48 x Gigabit Ethernet |
| RJ-45 vtičnice | 48 x Gigabit Ethernet |
| Kombinirana vrata (RJ-45 Small Form-Factor Pluggable [SFP]) | 4 x SFP |
| Prenos na konzolo | Standardni konzolni vmesnik RJ-45 in vmesnik USB tipa C podjetja Cisco |
| USB-priključek | Vtičnica USB tipa C na sprednji plošči stikala za enostavno upravljanje datotek in slik ter vtičnica za konzolo |
| Gumbi | Gumb za ponastavitev |
| Vrsta kabla | Nezaščiteni prepleteni par (UTP) kategorije 5e ali višje za 1000BASE-T |
| LED-i | Sistem, Link/Act, PoE, Hitrost |
| Flash | 512 MB |
| CPU | dvojedrni procesor ARM s frekvenco 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Paketni pomnilnik | Vse številke so seštevki za vsa vrata, saj se pomnilniki dinamično delijo:
1,5 MB |
| Podprti SFP-moduli | MGBSX1
MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| Okolje | |
| Dimenzije enote (Š x G x V) | 445 x 350 x 44 mm (17,5 x 13,78 x 1,73 in) |
| Teža enote | 5,43 kg (11,97 lb) |
| Moč | 100–240 V, 50–60 Hz, notranje napajanje |
| Certifikati | UL (UL 62368), CSA (CSA 22.2), oznaka CE, FCC, del 15 (CFR 47), razred A |
| Delovna temperatura | od 23° do 122°F (od -5° do 50°C) |
| Temperatura shranjevanja | od -13° do 158°F (od -25° do 70°C) |
| Delovna vlažnost | 10 % do 90 %, relativna vlažnost, brez kondenzacije |
| Vlaga pri shranjevanju | 10 % do 90 %, relativna vlažnost, brez kondenzacije |
| Akustični hrup in povprečni čas med okvarami (MTBF) | |
| FAN (številka) | 1 |
| Akustični hrup | 25 °C: 37,3 dBA |
| MTBF pri 25 °C (ure) | 1.662.884 |
| Garancije | Omejena doživljenjska garancija z zamenjavo v tovarni |
| Vsebina paketa | |
| Stikalo Cisco Catalyst serije 1300 | |
| Napajalnik | |
| Montažni komplet | |
| Kartica s kazalcem | |
| Minimalne zahteve | |
| Spletni brskalnik: Chrome, Firefox, Edge, Safari | |
| Ethernetni omrežni kabel kategorije 5e | |
| Namestljen TCP/IP, omrežni adapter in omrežni operacijski sistem (kot so Microsoft Windows, Linux ali Mac OS X) |
Lahko bi vas zanimalo
Parametri
Svetovanje
Najpogostejša vprašanja
Ali je možen osebni prevzem blaga?
Na žalost nimamo fizičnih poslovalnic ali izdajnih mest na območju Slovenije. Vaše naročilo vam z veseljem pošljemo prek kurirskega podjetja.
Kateri dostavljalec mi bo blago dostavil?
Pri naročilu lahko izbirate med naslednjimi možnostmi dostave: GLS, GLS ParcelShop, Packeta
Ali lahko prevozniku plačam s kartico?
Da, kurirju lahko plačate s kartico.
Kje se nahaja paket z mojim naročilom?
Dostavno podjetje vam bo po e-pošti ali SMS-u poslalo sledilno številko in povezavo za sledenje paketa.
Ali se moram ob nakupu registrirati?
Za dokončanje naročila se vam ni treba registrirati. Registrirane stranke prejmejo ugodnosti kot npr. točke zvestobe (popust pri naslednjem naročilu).
Ali lahko naročilo narekujem po telefonu?
Zaradi predpisov GDPR in pravne zaščite tako potrošnika kot prodajalca ne moremo sprejemati telefonskih naročil. Z veseljem vam bomo svetovali po telefonu, vendar morate naročilo poslati preko naše e-trgovine.
Kako poteka reklamacija in koliko časa traja obravnava?
Večino pritožb obravnavamo v 7-14 delovnih dneh. V nekaterih primerih pa se lahko podaljša do 30 dni, kolikor je tudi zakonski rok za obravnavo pritožb. Pospešite obdelavo zahtevka s pravilno izpolnitvijo spletnega obrazca za zahtevek, ki ga najdete na spletni strani: https://www.tonerpartner.si/nakupujte-z-nami/pogoji-za-reklamacijo/
Kako bom vedel, da je bil moj paket dostavljen?
Dostavna služba vas bo kontaktirala po e-pošti, SMS-u ali s telefonskim klicem. Po e-pošti in SMS-u boste prejeli sledilno številko paketa in povezavo za njegovo sledenje.
Kaj pomeni spletno plačilo s kartico?
Naročilo lahko plačate z bančno kartico, ki jo uporabljate na primer za dvig gotovine na bankomatu. Pri spletnem plačilu s plačilno kartico plačate vnaprej (podobno kot pri plačilu na TRR). Gre za 100% varno plačilo, pri katerem morate vnesti 16-mestno številčno kodo, mesec in leto veljavnosti kartice s sprednje strani ter 3-mestno (CCV) kodo s zadnje strani plačilne kartice. Ne pozabite pri svoji banki ali spletni banki preveriti, ali lahko plačate s kartico preko spleta.
Kje si lahko ogledam svoje račune?
Račun najdete v vaši e-pošti in tudi v profilu registrirane stranke v rubriki: Moj račun => Računi
Kdaj bom prejel točke zvestobe in kako jih lahko unovčim?
Točke zvestobe se vam samodejno dodajo po 21 dneh od dostave naročila. Potem lahko, po prijavi v svoj račun, izdate kodo za popust, ki jo boste uporabili pri naročilu. Za koriščenje kode za popust ob naročilu označite »Imam kodo za popust in jo želim izkoristiti«.
Kaj so točke zvestobe?
Točke zvestobe pridobijo registrirane stranke za vsak izdelek v naročilu in jih lahko uporabijo kot popust pri naslednjem naročilu. Za vsakih 10 točk dobijo 1€ popusta.
O izdelku še nihče ni postavil nobenega vprašanja. Če vas kaj zanima, nam pošljite svoje vprašanje preko obrazca. Odgovorili vam bomo.


 Prevzemna mesta. Do 1413 prevzemnih mest.
 Široka izbira. Ponujamo več kot 38000 izdelkov.
 Pri nas imate čas. Blago lahko vrnete v 30 dneh.
 Nagradili vas bomo. Za vsak nakup prejmete točke zvestobe.


